

Cronaca
/
Como città
Sabato 14 Novembre 2026
«Accadrà ancora. Il rischio è l’effetto “al lupo, al lupo”»
La minaccia informatica. Parla l’esperto Bordoli (Beelzebub Srl): «Le email sono arrivate per la mancanza di filtri sui domini ignoti»
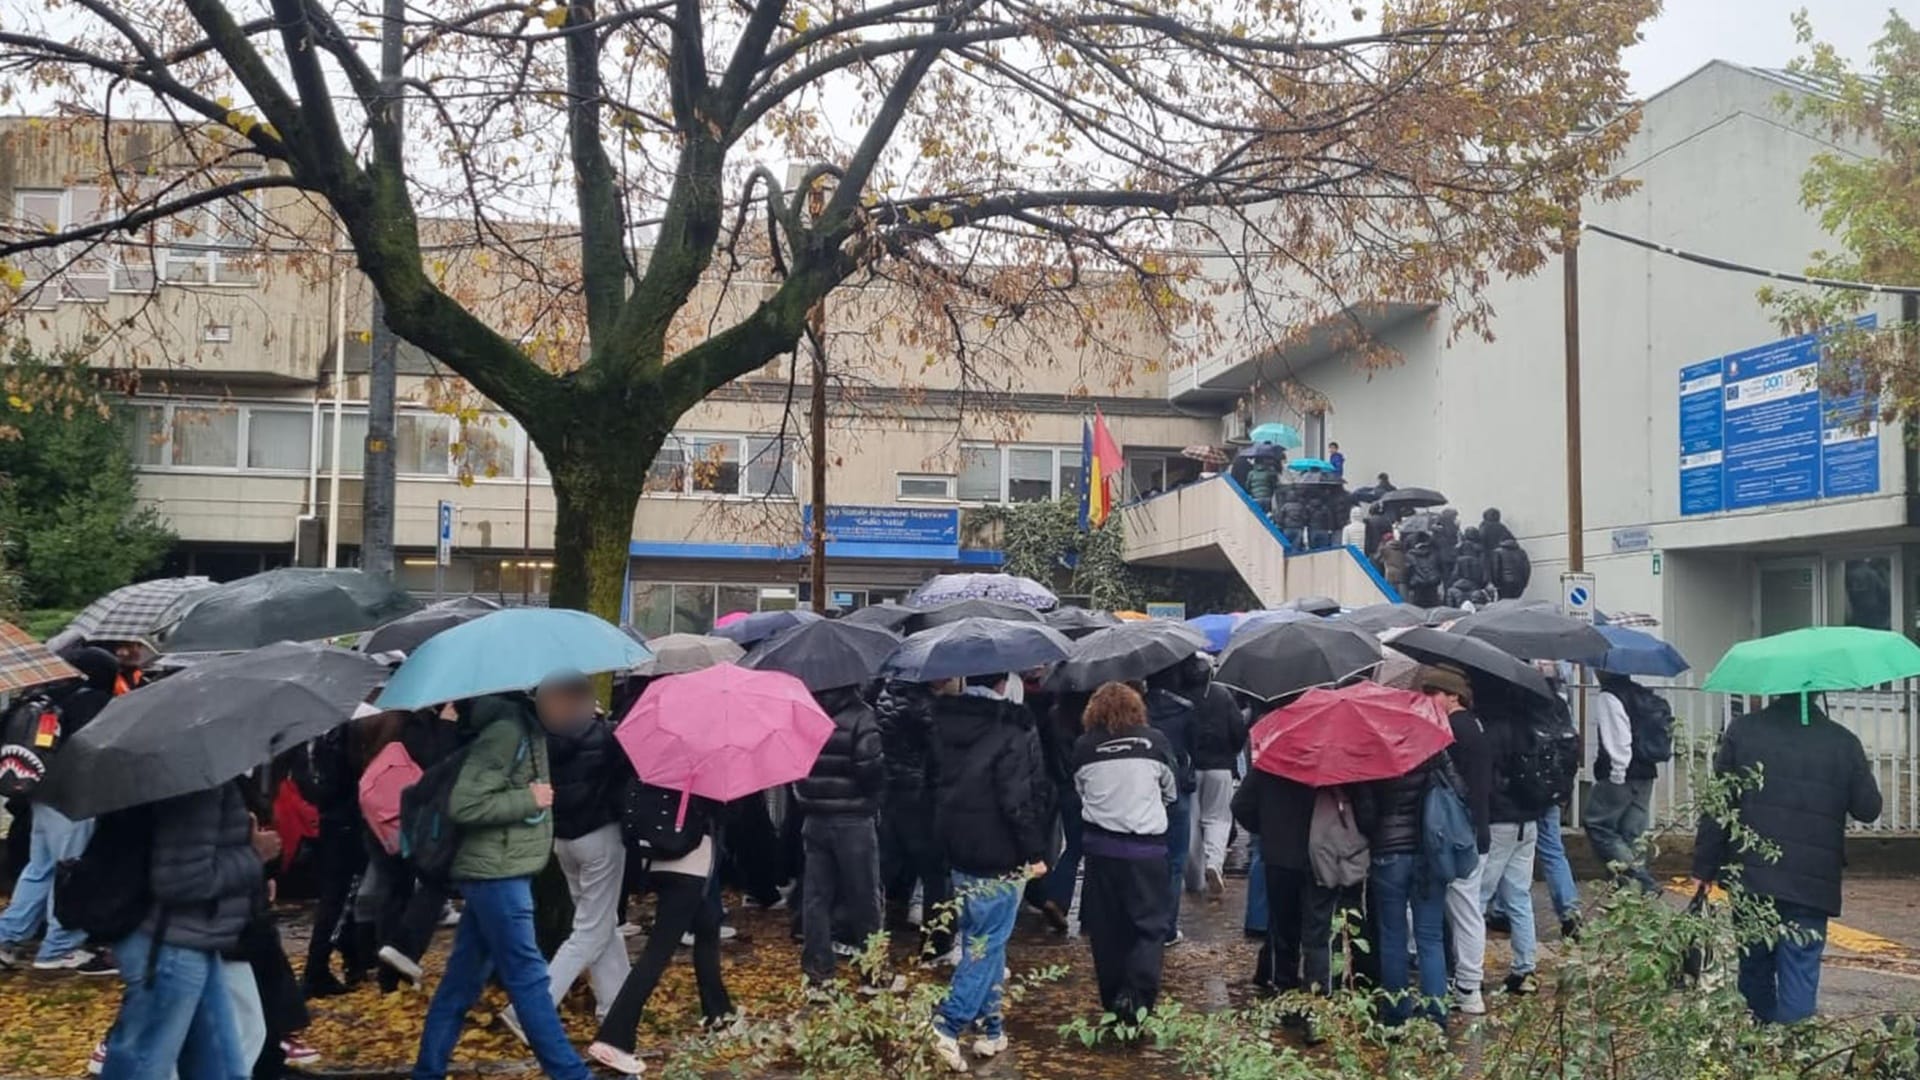
L’ondata di false minacce bomba che ha paralizzato gli istituti scolastici italiani non è frutto di un vero e proprio attacco informatico, ma piuttosto di una falla strutturale nella gestione della posta elettronica e della sicurezza perimetrale. A fare chiarezza sulla vicenda è Giorgio Bordoli, founding engineer di Beelzebub Srl, che analizza quanto accaduto.
«Quello che è successo non è prettamente un attacco informatico - spiega Bordoli -. Le email sono partite da account legati all’università di Taiwan, probabilmente compromessi tramite social engineering o credenziali deboli. L’idea che ci siamo fatti è che gli autori appartengano al mondo occidentale, in particolare per la nomenclatura scelta, come “misogynistan”, legata alla toxic masculinity. Negli Stati Uniti questo terrorismo scolastico si vede con le sparatorie; in Europa ha assunto le forme del cyberterrorismo».
Ma come hanno fatto i messaggi a raggiungere direttamente i presidi? «Semplicemente perché non ci sono in atto misure adeguate - sottolinea l’esperto -. Bisognerebbe impostare un filtro antispam extraeuropeo e una whitelist per autorizzare solo i domini noti. Questo filtro non era attivo».
Nonostante i disagi, la risposta degli istituti è stata giudicata prudente e necessaria: «Le mail non erano da prendere sul serio, ma è giusto evacuare per sicurezza. Il rischio è l’effetto “al lupo, al lupo”: all’undicesima finta minaccia si potrebbe ignorare una reale».
Infine, un avvertimento sul futuro: «Non chiamiamolo cyberattacco, aumenta solo il panico. Con l’intelligenza artificiale simili minacce cresceranno: dobbiamo blindare il perimetro digitale senza isolarci».
© RIPRODUZIONE RISERVATA